... .. .. .. ... ... ... ... ...

Mostrando entradas con la etiqueta warrock. Mostrar todas las entradas

domingo, 19 de abril de 2009

PING [en un juego] = LAG

0 comentarios
como la mayoría ya lo sabréis lo que es el ping y lo que es LAG --un servidor tine mucho xD ,

lag : digamos es cundo te va muy lento el juego y eso normalmente es por culpa d etu ping.

PING [wiki]

El ping (que en la jerga de los juegos en red es LAG) es la medida para determinar cuanto tarda en contestar un ordenador (PC) con el servidor al que está conectado.

Cuanto mayor sea el número del PING "peor" conexión tendremos con el servidor, que incluso nos puede llegar a expulsar porque puede darse el caso de que afectaremos a otros jugadores (ya que el servidor se toma más tiempo a los pc que tardan en contestar y esto provoca un colapso que repercute en todos los jugadores que están en ese momento en tu mismo servidor).

Sin embargo, se denomina un PING alto a todo aquel PING que supere el número 105, un PING normal seria considerado desde el 50 hasta el 100, un PING excelente va desde el 10 hasta 49, cuanto menor sea nuestro número en el PING mejor conexión entablaremos con el servidor.

Un PING crítico es el que tenga el número 200 y un PING muy crítico el que supere el número 200.


----------------------------------------------------------------------------------------------------------------------------

para esto como ya esplique -> aqui

encontraríamos la ip del servidor del juego y le haríamos un ping

en windous: inicio -> ejecutar -> cmd ->

ping "ip del juego"

y en linux es lo mismo pero con aplicacciones -> terminal ->

ping "ip del juego"

comentais haber cual es el buestro en algunos juegos!
luego si eso pongo alguna de algún juego


salu2 JDG1

viernes, 10 de abril de 2009

warrock en linux?

3 comentarios
warrock en linux?

tratandose de jdg1 algun dia tenia que salir el tema :D


como todos sabréis no se puede instalar "facílmente" en linux el warrock lamentablemente.

pero se podría intentar, estuve buscando por goole y nadie lo había conseguido al menos con resultados "medianos".

y hay desidi hacer estos tipos de tutoriales :

Instalando war
rock en linux I


nesesitaremos :
-S.O linux porsupesto
-wine
-el instalador del warrock

wine : Wine (acrónimo recursivo que en inglés significa Wine Is Not an Emulator "Wine no es un emulador") es una reimplementación de la API de Win16 y Win32 para sistemas operativos basados en Unix. Permite la ejecución de programas para MS-DOS, Windows 3.11, Windows 95, Windows 98, Windows ME, Windows NT, Windows 2000, Windows XP y Windows Vista.

[wiki]

-instalación de wine ?

$ sudo aptitude install wine

{ya sencuntra en los repocitorios de Ubuntu}

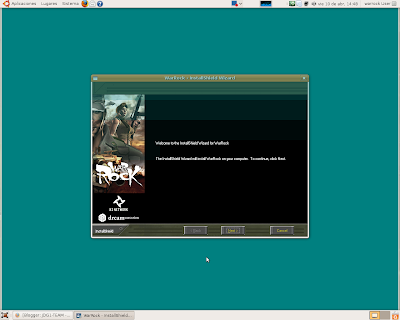
-abrimos el instalador de warrock con el boton derecho del raton y abrir con wine.

instalando... :


-una vez acabado de instalar abriremos el warrock no?

aplicaciones -> wine -> programas -> warrock -> war rock


luego que pasa se nos abre el actulizador y empiza pero se nos cierra!! T,T

salu2!

autor : JDG1
para:JDG1-team


lunes, 6 de abril de 2009

empesando con el antiactualizador de warrock

0 comentarios
empesando con el antiactualizador de warrock


bien , antes de empezar , también podríamos hacerlo en "modo intuición" , pero vale mas tener alguna referencia no creéis?

intentando editar por vía de comandos el "lanzador" es solo para saber su comportamiento por hací decirlo .

bien , usamos cd para navegar por directorios y una ves en el directorio usamos edit programa que quieres editar.

[click en la imagen para ver bien]

resultado:
[click en la imagen para ver bien]

mm no podría ser tan fácil la cosa ni una linea de código , esto es normal.


luego se pueden usar otros programas {goole :)} . Un dato curioso que me encontrado es que en el dialogo que usa maquina -> nostros es este y no el nuevo :


autor : JDG1

JDG1-TEAM

salu2!

domingo, 5 de abril de 2009

impedir la actualisación al warrock?

1 comentarios
impedir la actualisación al warrock?

-esto es posible ?

si es posible , el tema es que es mas difícil que en otros juegos por ejemplo el metin que ejecutabas el metin2.bin y no hacia falta nada mas solo con eso ya entrabas al juego sin la parte de actualización y si jugabas online no pasa nada continuas bien-dolo todo...

-empezando

vamos a seguir estos pasos
1. C:\Archivos de programa\WarRock\System
2.localizamos warrock {.exe}
3. lo abrimos
4.observamos que pasa parece que arranca el warrock pero de golpe ,pam! se para T.T

-entonces que intentamos ?
lo voy a poner gráficamente:


para hacer estas cosas recomiendo hacer back up de todo no del pc sino del warrock.

bien intentemos otra cosa como ya sabemos el "lanzador" llama al "actualizador" cambiemos de nombre a WRUpdater le ponemos un 1 -->WRUpdater1

abrimos el "lanzador" hasta aquí todo correcto que pasa cundo le das a ok?
ERROR: Cannot find exeute file!

no a encontrado donde seguir . por que ya sabemos que después de el lanzador va para el actualizador.

y si cojemos el warrock de sytems y le ponemos el nombre de WRUpdate , nada lo mismo que se debe esto porque en la ruta lo tiene que encontrar en C:\Archivos de programa\WarRock .


bien y si copiamos warrock le cambiamos el nombre i lo ponemos en la ruta ?

resultado? abrimos el lanzador todo bien le damos a ok no nos sale ningún error ,pero no pasa nada ya que no se " complementan "


bien entonces os pongo otro gráfico:


creo que ya tenéis una idea de como va ^^ , creo que con un .exe echo en vb6 bastara yo como el vb6 {mucho código "basura" y preferí aprender java nose} tendré que pedírselo a must , echándole una mano servidor que sino no sabe por donde empezar.

salu2!!

autor : JDG1
fuente: JDG1-team


sábado, 4 de abril de 2009

analisando warrock en nuestro pc

2 comentarios
mirando y inspeccionando warrock

primero de todo decir que esto no quiere decir que hackeando warrock se reabra , simple mente esta sección "warrock" no esta abandonado y los miembros de jdg1-team continuamos con ello

bien , lo más normal es que este en esta dirección C:\Archivos de programa\WarRock

-que encontramos dentro de warrock ?

-carpetas:

-Animation ["animaciones"]
-Audio [audio sonido ...]
-conversations
-Data [juas xD , donde hay cosas bastante importantes por hací decirlo xDDD]
-fragments
-Maps [los mapas del warrock ]
-Music [musica]
-Screenshot [screens que haces en el juego dándole a la tecla imp pant{imprimir pantalla}]
-Sound [sonidos de armas , vehículos ...]
-StaticMesh
-System [digamos que esto seria el "warrock" luego se ajuntaría con todo lo otro textures("graficos",sonidos ,etc...]
-Texture [textures donde se pueden hacer los típicos "MODs"]

-otros: (algunos txt , el icono del warrock ,y otros tipos de archivos cfg...)

-dos aplicaciones : WRUpdater , WRLauncher {".exe"}

-que són los executables WRUpdate y WRLauncher juntamente con la carpeta System?

empesamos abriendo el WR - Launcher -> que pasa? se abre como si abriéramos el icono que tenemos al escritorio . analicemos la palabra Launcher del ingles Lanzador el que "lanza" {abre el warrock} como lo abriéramos normal .

WR - Update , update del ingles Actualizar -> es el que actualiza el warrock muy importante que quede esto claro , lo haré de modo gráfico


el cadrito de color verde lo he puesto expresamente ya veréis...

- se pueden modificar el contenido del warrock ?

claro que si , de echo es lo que hacen los hack "modifican" "valores" claro que para eso esta el HShield {anti-hacks} que lo encontramos aquí. pero solo se pone en funcionamiento cundo el warrock esta en ejecución .

C:\Archivos de programa\WarRock\Data\HShield

dentro del mismo hay C:\Archivos de programa\WarRock\Data\HShield\Update
solo era para citarlo como ya de veis saber update es actualizar.

modificando con un editor Hexadeciman {ya de veis saber lo que es por las entregas de hackeando warrock}

click para hacer más grande


como podéis ver no es tan fácil editar las "cosas" del warrock .

-que es necesario para editar , modificar el warrock ?

para editarlo puedes usar programas , buscarlos en google... {no hace falta que probéis nada, solo es para los más juguetones}

las .dll también pueden ser editadas y llevan acabo "cosas" importantes en el warrock .

DLL es la sigla de Dynamic Linking Library (Bibliotecas de Enlace Dinámico), término con el que se refiere a los archivos con código ejecutable que se cargan bajo demanda del programa por parte del sistema operativo. Esta denominación se refiere a los sistemas operativos Windows siendo la extensión con la que se identifican los ficheros, aunque el concepto existe en prácticamente todos los sistemas operativos modernos.

[wiki]

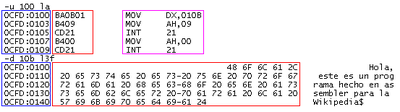
-por acabar quisiera poner un lenguaje de programación de bajo nivel [ASM] que es bastante útil para estas cosas .

El lenguaje ensamblador es un tipo de lenguaje de bajo nivel utilizado para escribir programas informáticos, y constituye la representación más directa del código máquina específico para cada arquitectura de computadoras legible por un programador.

Fue usado ampliamente en el pasado para el desarrollo de software, pero actualmente sólo se utiliza en contadas ocasiones, especialmente cuando se requiere la manipulación directa del hardware o se pretenden rendimientos inusuales de los equipos.

[wiki]


Salu2 , esto no acaba aquí :D


hecho por JDG1-team

lunes, 23 de marzo de 2009

hackeando warrock III [cancelado]

0 comentarios
ingeniera inversa :

El objetivo de la ingeniería inversa es obtener información a partir de un producto accesible al público, con el fin de determinar de qué está hecho, qué lo hace funcionar y cómo fue fabricado. Los productos más comunes que son sometidos a la ingeniería inversa son los programas de computadoras y los componentes electrónicos, pero básicamente casi cualquier proceso puede ser sometido a un análisis de Ingeniería Inversa.

[wiki]

ya que ha sido cancelado quiero que sepáis lo que se iba hacer por si alguien quiere aprender algo :)

empecemos quiero que agais esto -->abrir el warrock ->logearos -> ir ala tienda (shop) ->a bajo veréis una cosa que dice coupon al lado del inventario ->le dais y escrivis culquier casa haber que mensage de error os hecha .

haora leeros este tuto echo por mi amigo Hacker_Zero (lo que he visto más serca de un hacker lol):

leerlo por encima es solo para que sepáis de que se-trata habiendo echo lo anterior ya que me gustaría haberlo explicado yo mismo :(

se trata de crear un generador (keygen) para el warrock....

http://h-zero.blogspot.com/2009/01/tutorial-crackme-programar-keygen.html

el mensaje de error seria nuestro punto de referencia pero igualmente no se haría de esta manera ya que creo que lo hace con petición dela BBDD(base de datos) pero igualmente uvieramos sacado el algoritmo usando ingeniera inversa.


salu2 y gracias a todos esto no quiere decir que lo deje sino que temporalmente si pero ya lo rencaminare cundo haya investigado mas!

att:jdg1 and jdg-team

http://jdg1-team.blogspot.com/

--------------me olbidava asido cancelado por que me han dicho que esta parte del warrock no sirve para nada quiero decir que no da codigos y que nunca se ha usado jaja no os dire el culpable... xD(500.000 dinars ,aras grr)----------------------------------

Proyecto hackando warrock cancelado(indefinidamente)

0 comentarios
he decidido cancelad mis proyectos razones :
-hackeando warrock I :completado pero no dio ningún resultado satisfactorio :(
-hackeando warrock II:es mucho más difícil la edición de paquetes ya que s'envia unos 30 o 40 o incluso más aun que hayas localizado el paquete , desencriptarlo todos los juegos tienen protecciones muy elevadas [solo en las betas se puede conseguir resultados favorecedores] aparte de que mi objetivo era llegar a crear e enviar nuestros propios paquetes al warrock esto es ilegal
-hackeando warrock III: ya se que se pude hacer con programas ... pero mi intención era crear el propio falta de colaboración y yo mismo de nociones de programación.
-hackeando warrock IV:me se ha confirmado un pequeño contratiempo que ya garante-ce que no funcionara T.T

esto no quiere decir que no se vulva reprender es más yo continuare pero muy lento ya que esto me quitaban bastantes horas las cuales eran para gaming... xD [seguiré investigando , probando .... y sobre todo aprendiendo para la vuelta]


GRACIAS A TODOS LOS QUE ME COMENTABAIS ALGUNA COSA

Att:jdg1 and jdg1-team

domingo, 22 de marzo de 2009

Introducción/ayuda a Hackeando Warrock III

0 comentarios
bueno como ya deberéis saber hackeando warrock III sera un poco diferente a las anteriores entregas como :algoritmos, hackeando warrock I , hackeando warrock II...

bien vamos a lo que me interesaba :
---------------------------------Introducción a Hackeando Warrock III--------------------------------------

En criptografía, se denomina ataque de fuerza bruta a la forma de recuperar una clave probando todas las combinaciones posibles hasta encontrar aquella que permite el acceso.

Dicho de otro modo, define al procedimiento por el cual a partir del conocimiento del algoritmo de cifrado empleado y de un par texto claro/texto cifrado, se realiza el cifrado (respectivamente, descifrado) de uno de los miembros del par con cada una de las posibles combinaciones de clave, hasta obtener el otro miembro del par. El esfuerzo requerido para que la búsqueda sea exitosa con probabilidad mejor que la par será 2n − 1 operaciones, donde n es la longitud de la clave (también conocido como el espacio de claves).

Otro factor determinante en el coste de realizar un ataque de fuerza bruta es el juego de caracteres que se pueden utilizar en la clave. Contraseñas que sólo utilicen dígitos numéricos serán más fáciles de descifrar que aquellas que incluyen otros caracteres como letras, así como las que están compuestas por menos caracteres serán también más fáciles de descifrar, la complejidad impuesta por la cantidad de caracteres en una contraseña es logarítmica.

Los ataques por fuerza bruta, dado que utilizan el método de prueba y error, son muy costosos en tiempo computacional.


La fuerza bruta suele combinarse con un ataque de diccionario.

[wiki]

bien aclarado en este punto ya sabéis de que se trata quiero hacer un programa en : vb6 , scrip , c .... aun no lo tengo claro (en c tengo algunos ejemplo de diccionarios)


el programa constara de un "timer" cada x segundo pondrá y probara una contra sacada del diccionario que haremos o haré yo mismo con contraseñas frecuentes tipo : 123456 , aaaa123 ...

ayuda : necesito gente con nociones avanzadas en programación (la materia) ya que he tratado con el tema con algún miembro de jdg1-team hemos buscado ejemplos por google... pero la verdad que no llegamos... AYUDADNOS! [claro que saldréis como autores del programa...]

por cierto el login no se hará del warrock.exe sino de warrock.net (nos evitamos descodificar ) mirando solo el código fuente

salu2!
Att: jdg1-team

-----------------------------algoritmos de promos--------------------------------------------------------------------
quisiera hacer una pequeña observación los promos están escritos en hex ya que solo usan 0-9 / a,b,c,d,e,f lo podéis mirara en la calculadora de windous o en linux poniéndola en científico.

hackeando warrock II 1.0

0 comentarios
empezemos con unas definiciones : -El sistema hexadecimal, a veces abreviado como hex, es el sistema de numeración posicional de base 16 —empleando por tanto 16 símbolos—. Su uso actual está muy vinculado a la informática y ciencias de la computación,

-El código ASCII (acrónimo inglés de American Standard Code for Information Interchange — (Código Estadounidense Estándar para el Intercambio de Información), pronunciado generalmente [áski], es un código de caracteres basado en el alfabeto latino tal como se usa en inglés moderno y en otras lenguas occidentales. Fue creado en 1963 por el Comité Estadounidense de Estándares (ASA, conocido desde 1969 como el Instituto Estadounidense de Estándares Nacionales, o ANSI) como una refundición o evolución de los conjuntos de códigos utilizados entonces en telegrafía. Más tarde, en 1967, se incluyeron las minúsculas, y se redefinieron algunos códigos de control para formar el código conocido como US-ASCII.

El código ASCII utiliza 7 bits para representar los caracteres, aunque inicialmente empleaba un bit adicional (bit de paridad) que se usaba para detectar errores en la transmisión. A menudo se llama incorrectamente ASCII a otros códigos de caracteres de 8 bits, como el estándar ISO-8859-1 que es una extensión que utiliza 8 bits para proporcionar caracteres adicionales usados en idiomas distintos al inglés, como el español.

[wiki]

empezando utilizar programas mi amigo word me digo que el wpe pro estaba detected a si que utilizare otor programa aquí una screen de cundo puse el sniffer y luego edite un paquete :

nombre clave packet sniffing/editing

se que no se be muy bien... pero ahora entenderéis las definiciones . en una parte esta en hex y en la parte para editar en ascii por eso siempre nos ira bien un traductor ejemplo este http://www.elhacker.net/sneak.php

por ahora aquí concluye a la referencia de paquetes edición... ya que es ilegal y el warrock esta bastante protegido are mis pruebas a partir de ahora con otro juego el cual se pude utilizar el CE ... (ya me entendéis)

el programa que estuve usando (tiene varias utilidades) también scane el puerto TCP del warrock y aquí los resultados :


tiene 18 firewalled en diferentes puertos dos se llaman fire Hack... pero me sopto al ver unos que se llamaban Trojan bueno y otra cosa el servidor del warrock usa linux .

salu2

--------------------------------by JDG1 and JDG1-team---------------------------------------

poner la funte y el autor : JDG1 , jdg1-team.blogspot.com

sábado, 21 de marzo de 2009

hackeando warrock II 0.1,1

0 comentarios

bueno en hackeando warrock II 0.1,1 solo tiene por objetivo saber que conexiones y saber un poco de información sobre protocolos que usa el warrock... para prepararnos siempre espesemos buscando info!! antes de la acción :) solo aclarar que esto aun no sacaremos toda la info que queremos digamos que es solo una introducción a hackeamos warrock II ( tendrá varias partes):

antes de usar programas especializados en la materia de conexiones (seguramente en la próxima entrega) espesaremos con el simple comando netstat .

definición:


Netstat (network statistics) es una herramienta de línea de comandos que muestra un listado de las conexiones activas de un ordenador, tanto entrantes como salientes. Existen versiones de este comando en varios sistemas como Unix, GNU/Linux, Mac OS X, Windows y BeOS.

empesemos :

inicio -> ejecutar -> cmd -> usamos el comando netstat

ahora bien como saber cual es el del warrock y cuales son otros , lo primero que me se ocurio fue cerrarlo todo y ejecutar el comando netstat luego abrir el warrock i volver ejecutar el comando y haber que no es echa pero seguía sin tenerlo claro .

bien entones me dije y si le ponemos el comando netstat -h [creo que con -m también va simplemente por que no es un parámetro valido y lo interpreta como ayuda hahhaha]

entoces netstat -h (pongo lo sacado de wiki)

  • -a Visualiza todas las conexiones y puertos TCP y UDP, incluyendo las que están "en escucha" (listening).
  • -b En los sistemas recientes, visualiza el binario (ejecutable) del programa que ha creado la conexión.
  • -e Estadísticas Ethernet de las visualizaciones, como el número de paquetes enviados y recibidos. Se puede combinar con la opción -s.
  • -n Se muestran los puertos con su identificación en forma numérica y no de texto.
  • -o En sistemas Windows XP y 2003 Server, muestra los identificadores de proceso (PID) para cada conexión. Se puede verificar los identificadores de proceso en el Administrador de Tareas de Windows (al agregarlo a las columnas de la pestaña procesos)
  • -p Muestra las conexiones para el protocolo especificado; el protocolo puede ser TCP o UDP. Si se utiliza con la opción de -s para visualizar la estadística por protocolo, proto puede ser TCP, UDP o IP.
  • -r Visualiza la tabla de enrutamiento o encaminamiento. Equivale al comando route print.
  • -s Estadística por protocolo de las visualizaciones. Por el valor por defecto, la estadística se muestra para TCP, UDP e IP; la opción -p se puede utilizar para especificar un subconjunto del valor por defecto.
  • -v En sistemas Windows XP y 2003 Server, y usado en conjunto con -b, muestra la secuencia de componentes usados en la creación de la conexión por cada uno de los ejecutables.
bien ahora podemos usar nuestra imaginación para poner ejemplo : NETSTAT [-a] [-e] [-n] [-s] [-p protocolo] [-r] [intervalo]

esto va a cada gusto siempre mirando lo que buscamos yo en my caso (bueno en el del blog por que hací más cosas que no esplicare...)

usaremos netstat -b el cual ahora si sabremos de que aplicaciones vienen :


en el caso del wr no mostrara que viene de warrock.exe sino que dirá

No se puede obtener información de propiedad pero si lo hacemos una ves con todo apagado i luego con el wr encendido sabremos cual es ;)

No se puede obtener información de propiedad

TCP ED:2197 192.168.0.194:netbios-ssn TIME_WAIT 0

TCP ED:2205 wlogin.k2warrock.com:5330 TIME_WAIT 0

un ejemplo :

C:\Documents and Settings\warrock>netstat -b

TCP ED:1076 unknown.Level3.net:5340 ESTABLISHED


estas dos pertenecen a warrock no pongo otras cosas que obtenido por que no quiero que venga un putto lecher y diga las cosas que dicen...

----------------------------------------BY JDG1 and TEAM-JDG1------------------------------------

si queréis poner esto en algún foro etc tiene que salir su fuente y autor mirara arriba fuente : http://jdg1-team.blogspot.com/


preparando próximas entregas de hackeando warrock II

viernes, 20 de marzo de 2009

hackeando warrock [planificación]

0 comentarios
-breve introducción a algoritmo
-modificando paquetes en www.gamersfirst.com I
-modificando e editando / enviando paquetes a el warrock [0.1,0.2,...]
-ataque por fuerça bruta [force brute]
-sacndo algoritdmo i creando generador de retails [sin nesesidad de promos]

--------------------------fin--------------------------------------------------------
-esto no significa que ninguno de estos metodos nos de resultados de hecho el promero no nos ha dado los resultados deceados pero que se le va hacer! ha seguir intentandolo ;) cualquiera que pueda ayudar ya sabe email me .

salu2

sábado, 14 de marzo de 2009

hackeando warrock I

0 comentarios
muy bien que vamos hacer en este intento? muy simple atrapar las cooikes y modificarlas .

herramientas:
-firefox
-internet
-tamper data --->
ok empecemos entramos en :

https://addons.mozilla.org/es-ES/firefox/search?q=tamper+data&cat=all

y sino https://addons.mozilla.org/es-ES/firefox/

buscamos donde poner buscar complementos-->escribimos tamper data

y lo bajamos y e instalamos el plugin para firefox

nos pedirá reiniciar firefox lo reiniciamos :=)

empesemos:

vamos a http://www.gamersfirst.com --> nos logeamos --> vamos hasta redeem code -->seleccionamos el ultimo y aquí nos quedamos. bueno aqui no xD seleccionamos nuestra acc del wr .

empesemos haora lo que haremos es abrir el tamper data que lo que hace es :
web envia cooike->tamper data captura y permite modificar ->una vez modificada la envia.

lo primero que haremos es escrivir algo en code (545885 ejemplo)

abrimos el tamper data le damos a comencar modificacción i vamos otra ves a gamesfrit donde pondremos activar code , haora nos saldra el tamper data diciendo modificar le daremos a modificar i nos tine que salir algo como esto :


dond epor ejemplo podemos ver que la peticion que envia es ACTIVATE+CODE
lo podemos canviar por ejemplo como activate... hay es donde hay que experimentar uno mismo como canviar la arma etc...

tambien es verdad que con tamper data la cosa esta escasa pero por ejemplo hay otros editore sque tambien van por firefox que són mejores ... my intento de hackear fue fallido ya que no logre mis propositos :(

salu2 by JDG1

-----------EDITO--------------
como el tamper data da poco de si aqui pongo otro editor mas completito tambien si jugais con este juegesito os ira bien un traductor exadecimal ;)


descarga : http://downloads.sourceforge.net/owasp/webscarab-installer-20070504-1631.jar?modtime=1178324741&big_mirror=0


para conectarlo en firefox se hace lo siguiente : firefox-->eines-->opcions-->parametres--->configuració manual del servidor intermedi

y fiquem el proxy WebScarab , i el port 8008

salu2

---edito2---
insisto hay aun de más buenos que estos 2 ....

intentando decifrar Algoritmo

0 comentarios

todo biene de los "codigos" que dieron en un juego[warrock] (unos promos) gratis y como tenia varias cuentas pues teniaunos 4 lastima que solo me apunte 2 , y yo pense y si decifro el algoritmo podre tener tantas armas como quiera!

empesemos info sacada de http://es.wikipedia.org/wiki/Algoritmo

Algoritmo

En matemáticas, ciencias de la computación, y disciplinas relacionadas, un algoritmo (del latín, dixit algorithmus y éste a su vez del matemático persa al-Jwarizmi) es una lista bien definida , ordenada y finita de operaciones que permite hallar la solución a un problema. Dado un estado inicial y una entrada, a través de pasos sucesivos y bien definidos se llega a un estado final, obteniendo una solución. Los algoritmos son objeto de estudio de la algoritmia.

bueno os recomando buscar y mirar mas por la wiki a mi no me hace falta ya que lo he estudiado en el instituto...[succeccions...]

es verdad que para decifrar el algoritmo nesesitas mas codigos da igual que sean usados a qui voy aponer dos mios usados

8F364E32-781C-4EAD-A72A-A2B05703ADC5

85BE33EA-AAE9-4EAE-B7FA-C2BE7BEA61F5

como podeis ver 8-4--4-4-12 (los dos iguales), bien como podeis comprobar tinen similitudes haora biene para my es casi imposible descrubrir la succeción que hay [algoritmo...] seria cuestion d eprovar con programas del ordenador a parte con 2 codigos es imposible :( weno solo quise hacer una brebe introducción a este tipo de cosas.

(situviera un super ordenador y muxos codigos grrr)

una palabra clave es code breakers o codebreakers

salu2 porcieto pongo una etiqueta de warrock ;) proximas entregas hackeando warrock I y II

Entradas Relacionadas

CONTACTO

CONTACTO

Followers


JDG1-TEAM. Copyright 2008 All Rights Reserved JDG1-TEAM by JDG1 Converted into Blogger Template by JDG1-TEAM

ir arriba